Day24:サイバー攻撃による電力インフラ乗っ取り。東京大停電を想定した企業のBCPと「オフグリッド」投資

ある日突然、オフィスの照明が消え、PCがブラックアウトし、スマホの電波さえ繋がらなくなる――そんな「静寂の恐怖」を想像できていますか?
「国家支援型サイバー攻撃による電力遮断」の脅威と、電力会社に依存しない「オフグリッド」銘柄、そして企業の生存率を分けるBCP(事業継続計画)について解説します。インフラ関連株を持つ投資家と、経営リスクを管理するリーダーは必読です。
エグゼクティブ・サマリー(30秒で読める結論)
リスク: 中国系ハッカー集団「Volt Typhoon」や「Salt Typhoon」による重要インフラへの侵入が拡大。2025年時点で、通信・電力システムへの「事前配置(Pre-positioning)」が完了しており、有事のスイッチ一つで機能不全に陥るリスクがある。
影響: 東京で長期間の停電が発生した場合、物流、金融、通信が連鎖的に麻痺。特にサプライチェーンの弱点である中小企業のセキュリティ不備が突破口となる。
対策: 送電網に依存しない「分散型電源(オフグリッド)」を持つ企業への投資、および大容量蓄電池メーカー(日本ガイシ等)の評価上昇。
未来シミュレーション:沈黙の東京、気温38度
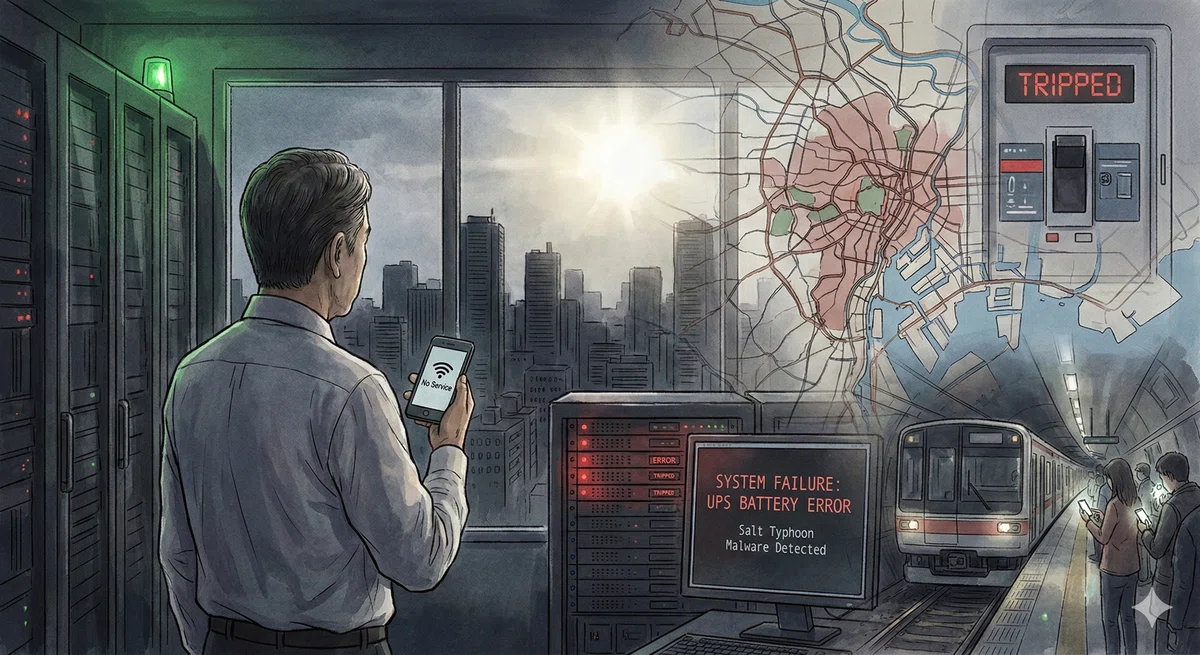
2026年8月24日、午後2時15分。東京都千代田区、大手総合商社のサーバー管理室。 情報システム部のマネージャー、阿部(42歳)は、唸りを上げる空調の音が突然止んだことに違和感を覚えた。次の瞬間、部屋全体が暗闇に包まれた。
「停電? 雷か?」
非常灯の薄暗い緑色の光だけが頼りだ。スマホを取り出すが、アンテナピクトが「圏外」になっている。
「おい、UPS(無停電電源装置)は動いてるか!」
部下の叫び声が響く。
「ダメです! バッテリーへの切り替えエラーが出ています! 制御システムが応答しません!」
窓の外を見ると、丸の内のビル群も、信号機も、すべてが消灯していた。真夏の太陽だけがギラギラとアスファルトを照りつけ、気温はすでに38度を超えている。 エレベーターに閉じ込められた人々の叫び声、停止した地下鉄、そして機能を失った冷房。
阿部は知る由もなかったが、これは事故ではなかった。 東京電力管内のSCADA(監視制御システム)に対し、数年前から潜伏していたマルウェアが一斉に起動。変電所のブレーカーを物理的に遮断し、同時に復旧用プログラムを消去する「ワイパー(破壊活動)」が実行されたのだ。
その予兆は、2025年初頭から繰り返されていた「Salt Typhoon(ソルト・タイフーン)」による通信インフラへの侵入事件ですでに警告されていたことだった(※1)。
出典 ※1:Congressional Research Service - "Salt Typhoon Hacks of Telecommunications Companies" (Updated 2025.01.23)https://www.congress.gov/crs-product/IF12798 米国議会調査局のレポート。中国系ハッカー集団「Salt Typhoon」が通信会社のシステムに深く侵入し、将来的な破壊活動の準備(Pre-positioning)を行っている実態と、それが「Volt Typhoon」と同様に重要インフラを標的としていることを警告している。
なぜ「電力」は遠隔操作で奪われるのか?(Deep Dive)
このシナリオは、単なるSFではありません。2025年以降、日本のセキュリティ機関が公式に「地政学リスク」として認定した現実的な脅威です。
1. 「地政学リスク」としてのサイバー攻撃
IPA(情報処理推進機構)が2025年に発表したレポートでは、「地政学リスクに起因するサイバー攻撃」が初めて組織の脅威としてランクインしました。これは、単なる金銭目的のランサムウェアとは異なり、国家間の対立を背景に、相手国の社会機能を麻痺させることを目的とした攻撃が増加していることを示しています。日本の電力網も、この「戦場」の一部として認識されています(※2)。
出典 ※2:IPA(情報処理推進機構) - "情報セキュリティ10大脅威 2025 [組織編]" (2025.02.28)https://www.ipa.go.jp/security/10threats/eid2eo0000005231-att/kaisetsu_2025_soshiki.pdf 2025年版レポートにて、従来のランサムウェア被害に加え、「地政学リスクに起因するサイバー攻撃」が主要な脅威として選出された。国家背景を持つ攻撃者が重要インフラを標的にしている現状を解説している。
2. サプライチェーンの「弱い環」
日本政府は2025年末、サプライチェーン全体のセキュリティを強化するための新制度構築方針を発表しました。大企業だけでなく、それにつながる中小企業や委託先(サプライチェーン)が攻撃の入り口となるケースが多発しているためです。しかし、この制度が本格稼働するのは2026年度以降とされており、現状は多くの企業が無防備な「空白期間」にあります。攻撃者はこの隙を見逃しません(※3)。
出典 ※3:経済産業省 - "サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(案)" (2025.12.26)https://www.meti.go.jp/press/2025/12/20251226001/20251226001.html 取引先経由でのサイバー攻撃(サプライチェーン攻撃)を防ぐため、企業の対策状況を可視化・評価する新制度の方針案。2025年末に公表され、本格運用に向けた準備段階にあることが示されている。
(ここから有料エリアです) この先では、電力インフラがダウンした際にも事業を継続できる「最強のBCP銘柄」と、逆にブラックアウトで巨額の損失を被る「脆弱な企業リスト」を公開します。月額980円のメンバーシップ、または単品購入で読むことができます。あなたの資産を「暗闇」から守るためのバックアップ電源として活用してください。
ここから先は
2026年 世界情勢・リスク統合報告書(第一部・完)
2026年、トランプ政権2.0、台湾有事リスク、そして円の購買力低下。世界が「分断」と「インフレ」の嵐に突入する中、あなたの資産を守る準備…
第4週テクノロジー戦争と「見えない」リスク
グーグルもアマゾンも繋がらない「デジタル・ブラックアウト」。第4週は、現代社会のアキレス腱であるテクノロジーインフラの崩壊をシミュレーショ…

この記事が気に入ったらチップで応援してみませんか?
