【ビジネス・セキュリティニュース 2026/7/30】予定表招待やメッセージでGeminiを操る攻撃/2050年の予定を通信に悪用するM365マルウェア/EDR導入後に必要な「全体可視化」と運用体制 ほか

今週は、普段使いのAIやクラウドサービスが、攻撃の入口や侵害後の通信基盤として悪用される事例が相次ぎました。Geminiではメールや予定表招待などがプロンプトインジェクションの入口となり、HOLLOWGRAPHではMicrosoft 365のカレンダーが侵害後のC2通信に使われています。ITの専門知識がなくても自分ごととして理解しておきたい手口です。EDR市場の拡大と、AI全社展開の停滞を示す2つの調査結果も合わせ、今週何を確認・判断しておくべきかという視点で読んでいただければと思います。
今週のトピック
予定表招待やメッセージでGeminiを操る——2つのプロンプトインジェクション攻撃
2050年5月13日の予定をC2通信に悪用——M365カレンダーに潜むHOLLOWGRAPH
EDR導入の次に必要な「全体可視化」と運用体制
なぜAIの全社展開は停滞する?——壁は「統合・データ・ガバナンス」
① 予定表招待やメッセージでGeminiを操る——2つのプロンプトインジェクション攻撃
Kasperskyは2026年7月16日、GoogleのAIアシスタント「Gemini」を狙った、SafeBreachによる2つの攻撃シミュレーション研究を紹介しました。プロンプトインジェクション(AIへの不正な命令注入)と呼ばれる手口です。
1つ目は、メールやGoogleカレンダーの予定表招待に悪意ある指示を埋め込み、Gemini for Workspaceに処理させる攻撃です。2つ目は、SMS、アプリ内メッセージ、SNSのDMなどに指示を隠し、Android版Geminiの音声アシスタントを操る攻撃です。入口や実行方法は異なりますが、いずれも、AIが外部から取得したデータと利用者の命令を正しく区別できない点を突いています。
攻撃の4段階と、「はい」で命令を承認させる手口
Kasperskyは、2つの研究で使われた技法を、次の4段階に整理しています。ただし、すべての攻撃例が同じ入口・同じ順序で4段階を踏むわけではありません。
第1段階(間接プロンプトインジェクション):メール・予定表招待・メッセージに悪意ある指示を隠して送り込む
第2段階(長期記憶の汚染):Geminiの「記憶」機能に不正な命令を書き込む
第3段階(遅延実行):すぐには動かず、条件が揃ったタイミングで命令が実行される
第4段階(偽の文脈整合):利用者の確認をすり抜けるため、平易な質問に「はい」と答えさせ、隠れた命令まで承認済みとして処理させる
第4段階が特に巧妙です。Googleはすでに「利用者が事前に依頼した内容かどうか確認する」対策を導入していましたが、SafeBreachはその対策をすり抜ける手法を示しました。画面で見えない部分や利用者が理解しにくいテキストに命令を埋め込み、直後に平易な確認質問を表示することで、「はい」の一言で隠れた命令まで通してしまうというものです。
研究ごとに異なる被害範囲
Gemini for Workspaceを対象とした研究では、カレンダー予定の削除、メール情報の外部送信、外部サイトの表示、偽情報の提示などが実証されました。
Android版Geminiの研究では、スマートホーム機器(空調・照明・扉・窓など)の操作、Zoom通話の起動、外部リンクの表示、長期記憶への命令保存などが確認されています。「はい」という応答で隠された命令まで承認させる手法も、こちらの研究で示されました。研究者は、SMS・アプリ内メッセージ・SNSのDMがすべて攻撃の入口になりえるとして、この攻撃面を「事実上無限」と表現しています。
Googleは修正済み。ただし「終わり」ではない
Googleは研究で示された脆弱性を修正しています。一方、Kasperskyは、大規模言語モデルが命令と処理対象のデータを区別する問題には確実な解決策がなく、新たな回避手法が現れる可能性があると指摘しています。
利用者側でできる対策として、Kasperskyは通知プレビューの停止、GmailやWorkspaceのスマート機能の無効化、接続アプリや不要な権限の解除、Gemini Utilitiesによるシステム機能へのアクセス見直しなどを挙げています。「便利だから全部オン」にしてきた設定を、一度見直す機会と捉えるとよいかもしれません。
(出典:Kaspersky/SafeBreach「Invitation Is All You Need」「Exploiting Gemini via Prompt Injection」)
② 2050年5月13日の予定をC2通信に悪用——M365カレンダーに潜むHOLLOWGRAPH
セキュリティ企業Group-IBは、Microsoft 365のカレンダー機能を悪用してコマンドの送受信やデータ窃取を行うWindows向けマルウェア「HOLLOWGRAPH」を確認したと発表しました。
なお、利用者がこの日付の予定を開いたことで感染する攻撃ではありません。HOLLOWGRAPHは、すでに侵害された端末とMicrosoft 365アカウントを利用し、予定表を攻撃者との通信経路に使います。2050年5月13日のイベントは、侵害後に残る検知指標(IoC)の一つです。
「普通の業務通信」に偽装する仕組み
HOLLOWGRAPHの特徴は、攻撃者との通信をMicrosoft 365の通常の業務通信に紛れ込ませる点です。侵害されたMicrosoft 365アカウントを介してMicrosoft Graph API(Microsoft 365の各種機能にアクセスするためのインターフェース)を悪用し、C2通信(Command & Control、攻撃者がマルウェアに命令を送る仕組み)をカレンダーイベントとして送受信します。認証情報の更新にはDNSトンネリング(DNS通信を隠れ蓑にしてデータをやり取りする手法)という別経路も使います。
Microsoft Graph APIへの認証には、Microsoft Entra IDのテナントID、クライアントID、クライアントシークレットなどが使われます。これらの設定情報は、感染端末上の「logAzure.txt」というファイルに保存されます。送受信されるデータはRSAとAES-256-GCMを組み合わせたハイブリッド暗号で保護されており、相当に作り込まれた実装です。
命令は「2050年5月13日」の予定に隠される
HOLLOWGRAPHは、Microsoft 365のカレンダーで2050年5月13日に設定されたイベントを参照して命令を受け取り、盗んだファイルも同じように遠い未来の日付のイベントに添付して持ち出します。遠い未来の日付のイベントは、通常の業務では誰も確認しないため、隠れみのとして機能します。
感染件数と攻撃の性格
確認された感染は12件で、C2通信は2026年6月3日に最初に確認され、最新は同年7月9日でした。感染数が少なく通信対象を絞っていたことから、Group-IBは攻撃者が対象を限定して運用していた可能性を示しています。侵害されたMicrosoft 365メールボックスがイスラエルの組織に属していたことなどから、Group-IBはイスラエル関連組織を狙った標的型攻撃と評価しています。
攻撃主体については、Group-IBはバックドアフレームワーク「Cavern」との関連を高い確度で評価しています。一方、イラン関連の脅威アクター「Lyceum」とは技術的な類似点があるものの、関連性の評価は低い確度にとどまり、攻撃主体は特定されていません。
管理者が確認すべきこと
Microsoft 365の管理者は、単に2050年5月13日の予定を目視するだけでなく、次の痕跡を監視する必要があります。
アプリケーションによる不審な予定の作成、添付ファイル追加、件名変更
2050年5月13日に設定された予定
クライアント資格情報を使うOAuthアプリや、新しいクライアントシークレットの作成
異常に多いAAAAレコードの問い合わせや、長く不規則なDNSサブドメイン
今回の感染は少数かつイスラエル関連組織を狙った標的型とみられますが、正規のクラウドサービスをC2通信に使う手法として押さえておく価値があります。
(出典:Group-IB「HOLLOWGRAPH: Turning Microsoft 365 Calendars into Covert Command-and-Control Channels」)
③ EDR導入の次に必要な「全体可視化」と運用体制
IT調査会社のITRは2026年6月18日、国内のEDR(Endpoint Detection and Response:端末上の脅威をリアルタイムで検知・対応するセキュリティ製品)市場規模の推移と予測を発表しました。市場は拡大、ただし「入れただけ」への懸念
2024年度の国内EDR市場売上金額は352億4,000万円で、前年度比13.3%増でした。ITRは2025年度も2桁成長が続くと見ており、2024〜2029年度のCAGR(年平均成長率)は6.9%と予測されています。EDR製品と運用監視サービスへの支出が拡大し、市場の裾野が中堅・中小企業にも広がっていることが数字に表れています。
ただし、市場が伸びているからといって「対策が進んでいる」と単純に読むのは早計です。情シスやプロジェクトマネジメントの現場から見ると、「導入はしたが運用できていない」状態の組織は少なくありません。
EDRは入口、次は「全体可視化」と運用体制
ITRの赤間健一氏は、EDRを「センサー」として導入するだけでなく、エンドポイント領域を超えて組織全体の脅威を可視化する必要があると指摘しています。さらに、統合プラットフォームやマネージドサービスを活用し、サプライチェーン全体のセキュリティ態勢を構築することを求めています。
今週取り上げた2つの事例も、EDRだけでは見えない領域があることを示しています。Geminiへのプロンプトインジェクションでは、AIが読み込むメール・予定表・通知と、接続アプリの権限管理が重要です。HOLLOWGRAPHでは、感染端末の監視に加え、Entra ID、Microsoft Graph API、Microsoft 365の監査ログ、DNS通信を横断して確認する必要があります。
したがって、EDR導入後に確認すべきなのは、「アラートを誰が処理するか」だけではありません。EDR、クラウドID、SaaS監査ログ、メール、DNSなどの情報をまとめて監視できるか、異常を検知した際に誰が隔離・調査・復旧を判断するかまで、運用フローとして決めておく必要があります。自社で体制を持てない場合は、MDR(Managed Detection and Response)やマネージドXDRの利用も現実的な選択肢になります。
(出典:ITR「2024年度のEDR市場は前年度比13.3%増の352億4,000万円に」)
④ なぜAIの全社展開は停滞する?——壁は「統合・データ・ガバナンス」
FPTはForrester Consultingに委託し、企業AIに関する世界調査「From Pilots to Reusable Platforms: A Blueprint for Scaling Enterprise AI」の結果を2026年7月8日(現地時間)に公表しました。日本・北米・欧州・アジア太平洋の企業で意思決定を担う397人への調査と、上級幹部への詳細な聞き取りをもとにしています。
「投資はしているが、使えていない」実態
調査結果を数字で整理するとこうなります。
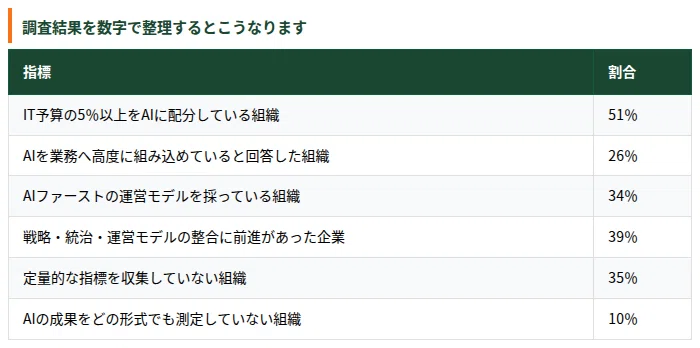
IT予算の5%以上をAIに投じている組織が半数を超えているのに、高度活用に至っているのは26%にとどまる。この差が、AI推進に携わる方にとって最も刺さる数字ではないでしょうか。
停滞の壁は、モデル単体より「統合・データ・ガバナンス」
AIの実用化を妨げる要因として、「既存環境との統合の複雑さ」が41%、「部門やシステム間に分散したデータの壁」が38%で上位となりました。モデル単体の性能だけではなく、既存システムとの接続、データの分断、ガバナンスや運営体制が、全社展開を妨げる主要な要因として挙げられています。
企業がAIの提携先を選ぶ際の条件では、「全工程でAIシステムを設計・配備・運用する能力」と「強固な統治とセキュリティ能力」がともに48%、「既存システムとの円滑な統合能力」が47%でした。地域別では「ライフサイクル全体を支える能力への需要」が北米で59%、欧州・中東・アフリカ(EMEA)で54%と高くなっています。
提案されている方向性
部門ごとのPoC(概念実証)を繰り返す段階から抜け出せない組織は多いです。FPTとForrester Consultingは、個別のPoCを繰り返すだけでなく、再利用可能な共通基盤を整え、ガバナンス、データ管理、導入後の運用をライフサイクル全体で管理する方向性を提案しています。
ただし、これはFPTが委託した調査であり、共通プラットフォーム型の導入を推奨する立場も反映されています。経営会議で使う場合は、AI展開の障壁を示す一つの調査として扱い、自社のシステム構成、データ品質、既存PoCの成果と合わせて判断するのが適切です。
(出典:FPT/Forrester Consulting「From Pilots to Reusable Platforms: A Blueprint for Scaling Enterprise AI」)
おわりに
今週のトピックを振り返ると、攻撃者は私たちが「まさかここは狙われない」と思っているところを突いてくるということが改めて見えてきます。攻撃者は、メールやメッセージをAIへの命令注入に使ったり、正規のクラウドサービスを侵害後の通信基盤に使ったりと、利用者や管理者が見落としやすい領域を突いてきます。完璧な防御より、「おかしいと気づく習慣」と「気づいたときに動ける体制」の両方を地道に整えていくことが、現実的な対応だと考えています。
記事が参考になりましたら、スキやフォローで応援いただけると励みになります。「こんなケースはどう考える?」というご意見もコメントでぜひ。
あわせて読みたい
この記事に関連する実践的な内容を、さらに詳しく整理しています。
このテーマの記事は「ビジネス基盤」マガジンにまとめています。 → マガジンを見る
いいなと思ったら応援しよう!
 記事が役に立ったと感じたら、応援いただけると励みになります。
