AIはセキュリティ企業を強くするのか、それともAIに食われるのか|CrowdStrikeとPalo Altoから考える

生成AIの普及で恩恵を受けそうな業界として、サイバーセキュリティがあります。
AIを使った攻撃が増える。AIエージェントが社内データへアクセスする。守る対象も増える。
そう考えると、セキュリティ企業にはかなり強い追い風が吹いているように見えます。
ただ、別の疑問もあります。
おじさんの昔話で恐縮ですが、昔のWindows PCでは、ノートンやトレンドマイクロなどのウイルス対策ソフトを別に入れるのが当たり前で、「ウイルス対策ソフトは何を入れてる?」みたいな話も良くしました。
ところがWindows自体のセキュリティ機能が強くなり、今では多くの一般ユーザーにとって、追加の対策ソフトは以前ほど必須ではなくなっています。
この構図を見ていると、生成AI時代のセキュリティ企業にも少し似た未来があるのではないか、と感じます。
つまりAIは、セキュリティ企業にとって
AIを使うことで生まれるリスクを守り、
守るためにもAIを武器として使い、
将来はAIが自分たちを脅かす存在にもなり得る。
今回はCrowdStrikeとPalo Alto Networksという代表的な2社を通して、まずこの業界の構造を整理してみます。
🛡️ まずは2社の出発点を知る
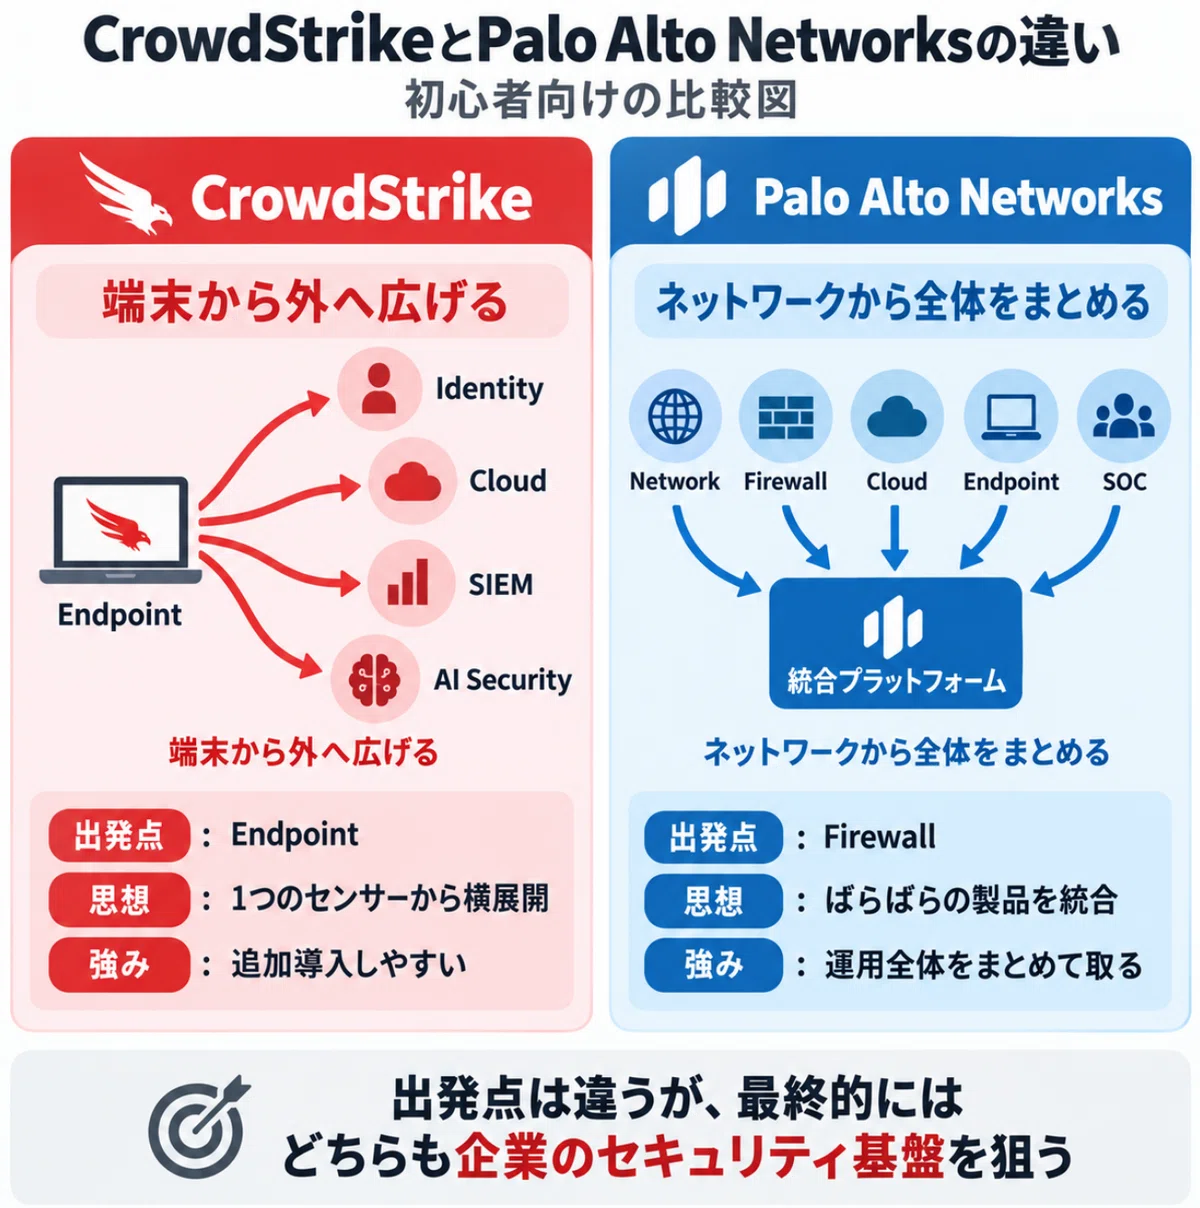
CrowdStrikeとPalo Alto Networksは同じセキュリティ企業ですが、育ってきた場所が違います。
CrowdStrike
出発点はエンドポイント(PCやサーバーなどの端末)です。
中心となるFalconシステムは、パソコンなどの端末に小さな監視用ソフトを入れ、端末で起きていることをクラウド上に集めて分析します。
そこから、利用者のアカウントを守る「Identity」、クラウド環境を守る「Cloud」、さまざまなシステムの記録(ログ)を集めて不審な動きを見つける「SIEM」、AIを安全に使うための「AI Security」へと、対応する領域を広げてきました。
つまり、
CrowdStrike=端末から外へ広げる。
というボトムアップ的な発想です。
Palo Alto Networks
この会社はファイアウォール(企業ネットワークの出入口を守る仕組み)から成長しました。
そこから、クラウド上のサービスやデータを守る「Cloud」、パソコンやスマートフォンなどの端末を守る「Endpoint」、企業のシステムを24時間監視し、問題が起きたときに対応する「SOC(セキュリティ監視・対応部門)」まで対象を広げています。
現在は、別々に導入されているセキュリティ製品を、まとめて管理できるようにする方向へ進んでいます。
つまり、
Palo Alto=ネットワークから全体をまとめる。
というトップダウン的な発想です。
出発点は違いますが、今はかなり似た場所を目指しています。
覚え方は、会社員の勝ち組負け組を想像しながら
「(Pa)パットしてるトップと、(Cr)暗いボトム」
と覚えると良いでしょう。(苦しい)
🦅 CrowdStrike|Falconを入れて、横へ広げる
CrowdStrikeを理解するうえで重要なのがFalconです。
Falconを一度導入してもらえば、その基盤の上にIdentity、Cloud、SIEMなどの機能を追加できます。
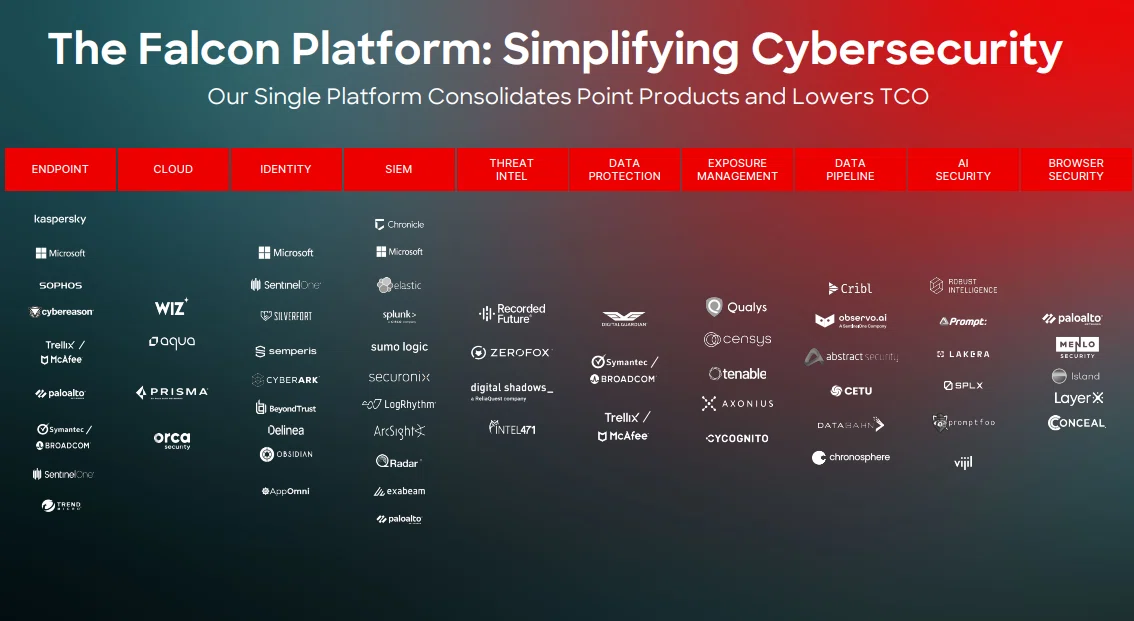
そのため成長の基本形は、
顧客を増やす × 1社あたりの利用機能を増やす
です。
さらにFalcon Flexという契約方式によって、顧客は複数の機能を追加しやすくなっています。
CrowdStrikeが狙っているのは、単にエンドポイント製品を売ることではありません。
企業のセキュリティ機能をFalconの中へ少しずつ取り込んでいくこと。
ここが重要です。
🔥 Palo Alto|ばらばらだった製品をまとめる
Palo Altoの考え方は少し違います。
企業にはファイアウォール、エンドポイント、クラウド、SIEMなど、別々の会社の製品が入り込んできました。
その結果、
「セキュリティ製品は大量にあるのに、情報も運用もバラバラ」
という問題が起きます。
Palo Altoが進めているのが、これらをまとめるPlatformization(プラットフォーム集約)です。
CrowdStrikeが「1つの入口から横へ広げる」とすれば、Palo Altoは「散らばったものを中央へ集める」。
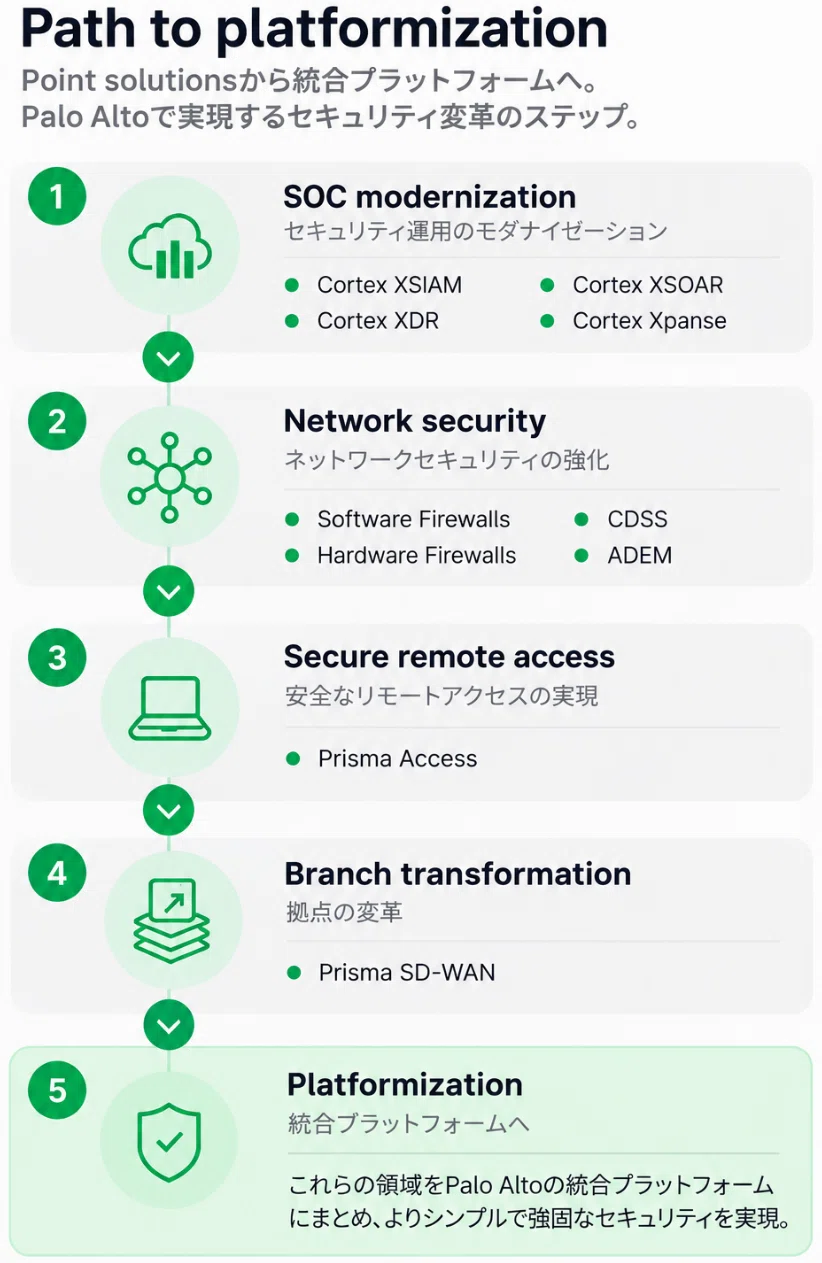
2社が違う方向から「企業のセキュリティ基盤全体を握る」という同じゴールへ向かっているわけです。
🤖 生成AIが2社を同じゴールにした
そして、この競争をさらに激しくしているのが生成AIです。
これまで企業が守る対象は、人、PC、サーバー、ネットワーク、クラウドなどでした。
ところがAIエージェントが企業の中で動き始めると、
AIがデータを読む。
AIがシステムを操作する。
AIが人間の代わりに判断する。
という世界になります。
すると、
「誰がアクセスしたか」だけでなく、「どのAIが何をしたか」
まで監視しなければいけません。
エンドポイントだけでも、ファイアウォールだけでも足りなくなる。
だからCrowdStrikeもPalo Altoも、企業全体を覆うセキュリティ基盤を目指すようになっています。
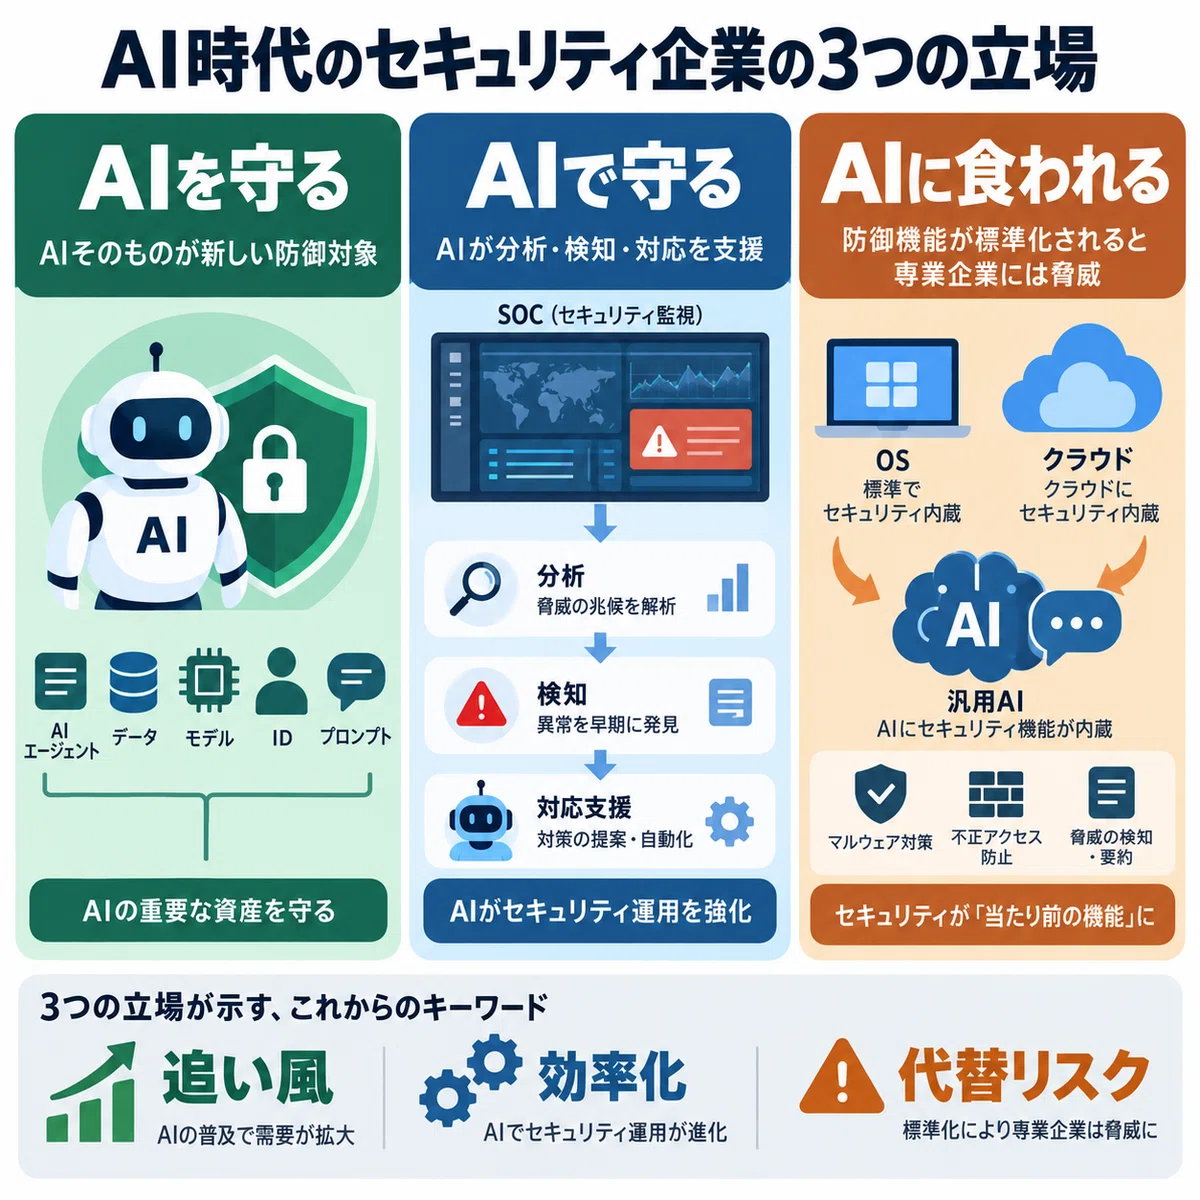
🧠 AIを守る、AIで守る、そしてAIに食われる
AIとセキュリティ企業の関係は、私は3つあると思っています。
まずはAIを守る。
AIエージェント、モデル、プロンプト、データなど、AIを使うことで新たに生まれる弱点やリスクを見つけて守る仕事です。
次にAIで守る。
大量の警告を人間が確認するのではなく、AI自身に異常を分析させ、優先順位を付け、対応まで自動化する。
ここまではCrowdStrikeやPalo Altoにとって大きな追い風です。
しかし3つ目があります。
AIに食われる。
🪟 AIに食われるとは?
昔はPCを買ったら、Nortonなどのウイルス対策ソフトを別途入れるのが一般的でした。
しかしWindows自身のセキュリティ機能が強くなり、多くの一般ユーザーにとって専用ソフトの必要性は以前ほど高くありません。
AIでも同じことが起きる可能性があります。
将来、AIがログを読み、異常を発見し、攻撃経路を推測し、自動で対処できるようになったらどうでしょう。
さらにMicrosoftのように、OS、クラウド、ID、業務ソフト、AIまで持つ企業が、その機能を標準搭載してきたら。
今は高価なセキュリティ製品として売られている一部機能が、当たり前の機能として吸収される可能性があります。
AIはセキュリティ企業の成長市場であると同時に、セキュリティ企業そのものを脅かす存在でもあるわけです。
🏗️ それでも専業企業が残る理由
ただし、AIが賢くなればCrowdStrikeやPalo Altoがすぐ不要になるとも思いません。
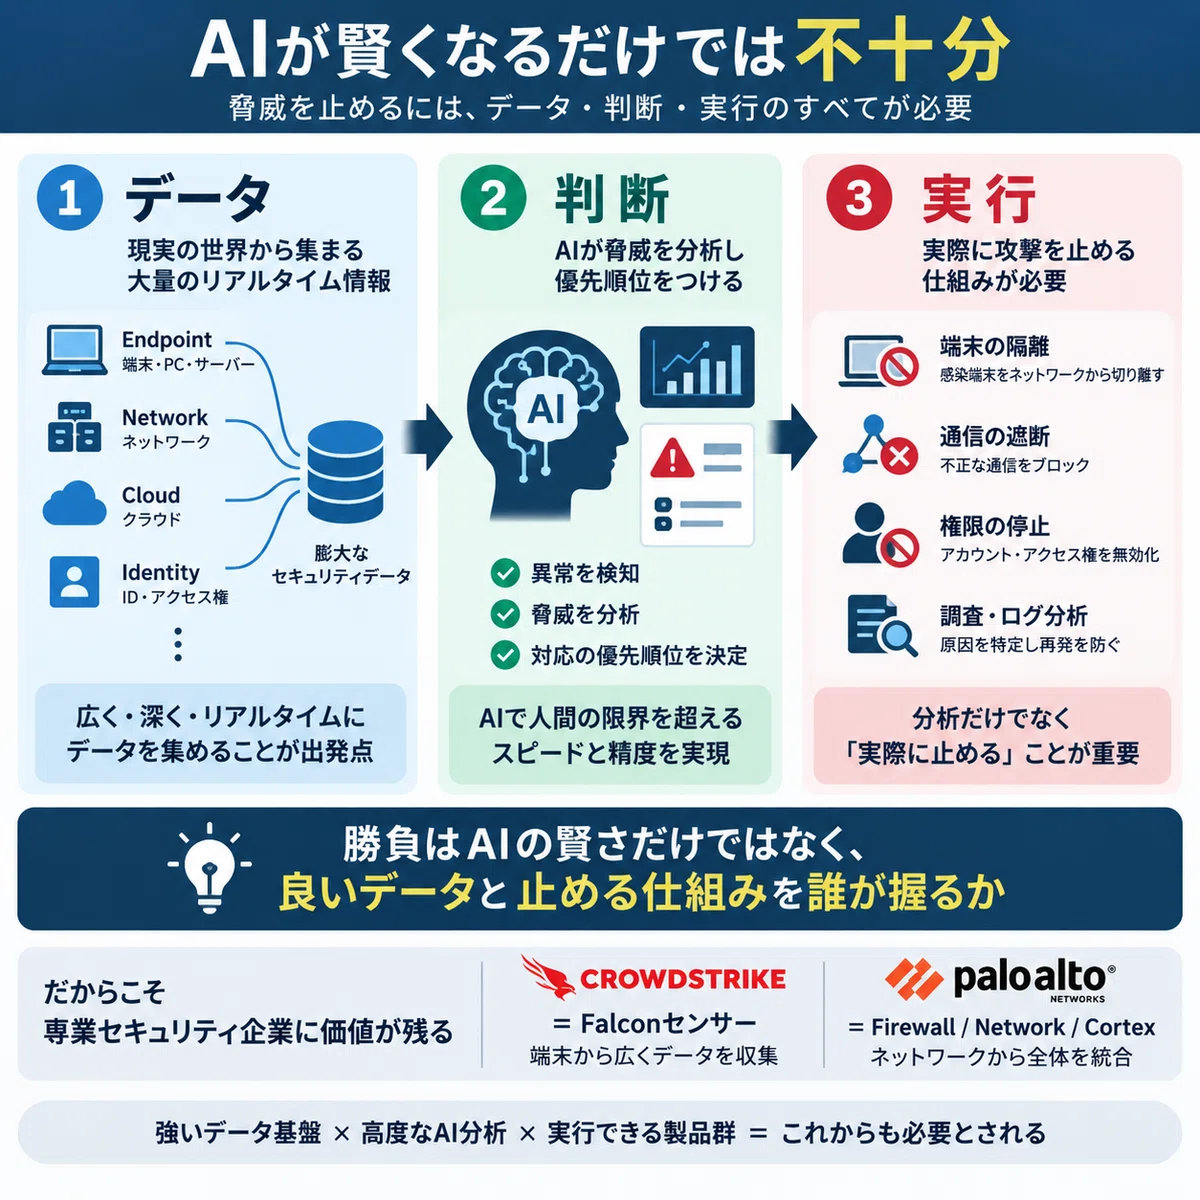
AIには判断材料が必要です。
リアルタイムで大量のデータを集めなければならない。
そして攻撃を見つけたあとには、
端末を隔離する。
通信を止める。
権限を剥奪する。
といった、確実に命令をこなす「手足」も必要です。
CrowdStrikeにはFalconのセンサーがあります。
Palo Altoにはファイアウォールやネットワーク、Cortexがあります。
つまりAI時代の勝負は、どのAIが一番賢いかだけではありません。
誰が実際に攻撃を止められるのか。
ここが専業セキュリティ企業の価値になるのだと思います。
そして、これは私自身の体感としても理解できます。
社内で生成AIの活用を進めていますが、AIだけですべてを完結させるのは難しく、最終的には必ず、決められた処理を確実に実行する別のアプリケーションや仕組みと組み合わせる必要があると感じています。
AIは考えることや整理することには強い。
一方で、実際の業務では「必ずこの処理をする」「この条件なら確実に止める」といった再現性や確実性も必要です。
そう考えると、AIそのものよりも、AIと実行基盤をどう組み合わせるかが重要になるという話は、私自身の仕事の感覚からもかなり納得できます。
🔭 さいごに
CrowdStrikeは端末から外へ広がり、Palo Altoはネットワークから全体をまとめる。
出発点は違います。
しかし生成AIによって守る対象が増え、人間だけではセキュリティ運用が追いつかなくなった結果、2社は同じ場所へ向かっています。
企業のセキュリティ基盤そのものを握ること。
一方で、そのAIが将来、セキュリティ企業の一部機能を飲み込む可能性もあります。
だからAIは、
セキュリティ企業にとって巨大な追い風であると同時に、最大の破壊者になるかもしれない。
この構造を頭に入れたうえで、次回以降はCrowdStrikeとPalo Altoの決算を数字から見ていきます。
【免責事項】
本記事は公開情報をもとにした個人の分析・見解であり、内容に誤りを含む可能性があります。また、特定の銘柄や投資行動を推奨するものではありません。投資判断は、必ずご自身の責任において行ってください。

