5/24、今日のセキュリティニュース

おはようございます、かーでぃです。
日々のセキュリティニュースの中で、ちょっと気になったものを取り上げて紹介していきたいと思います。
ランサムウェア被害額は平均6.4億円、事業停滞54日――パロアルトの調査で分かった国内企業のセキュリティ実態
インシデントが原因の事業停滞期間は、全体平均の44日間に対し、身代金要求型攻撃を受けた組織では平均54日間で、そうでない場合の1.5倍に長期化している。経済的影響額についても全体平均が約3.9億円であるのに対し、身代金要求型攻撃の場合は平均約6.4億円に膨れ上がり、非身代金要求型の約2.2倍に達する。
(中略)
「身代金要求への対応方針」のデータに表れている。全体としては「支払わない方針」が44%で最多を占める。しかし、被害経験の有無によって現場の意識には大きなギャップが存在する。
PALOさんによる国内調査の状況レポートなので、これは大変いい数字が入ったものですね。
個人的にオドロキだったのが、身代金を支払わない方針が44%しかないこと。逆に考えれば、残りの56%はランサム攻撃された場合は、身代金を払うということ???
そんな考えじゃ、攻撃者の手は緩みませんわ……だって、2回に1回は何千万~何億とか儲かると考えれば、めっちゃ美味しい〇〇じゃん。
ここは、経営層の方々、ちょっと考えて欲しいなぁ。。。
画像がだめなら文字で誘導 「アスキーアート」型フィッシングメールの実態
今回確認された攻撃では、QRコードそのものをアスキーアート化する手法が使われた。攻撃者はDocuSign経由で機密文書を共有したように装い、受信者へQRコードの読み取りを要求する。利用者がスマートフォンでコードを読み取ると、企業アカウント情報の入力ページへ誘導される仕組みだ。
(中略)
メール画面ではQRコードが不自然に見える場合がある。実際には画像データではなく、疑似グラフィック文字を細かく並べて構成されているため、線の隙間やひずみが発生する。メール本文内部にも画像ファイルは存在せず、文字列だけでコードが描かれている。この結果、通常のリンクスキャナーはURLを抽出できず、画像解析型検知エンジンもQRコード内部のリンク情報を読み取れないケースが生じる。
リンク先を見て貰えれば、伏字(?)にして読み取りできない実際のQRが画像として表示してあるけど、これはさすがに見た瞬間に気づくんじゃないかなぁ…💦
いや、、、確かにちょっとした油断が命取りなのはわかるけど…さすがに、これは…(笑
そもそも、読み取れない時もあるとか書いてあるし…
ランサム攻撃で障害発生、情報流出の可能性も - 東京鋪装工業
道路舗装工事や土木工事を手がける東京鋪装工業は、サイバー攻撃を受けたことを明らかにした。取引先や従業員の個人情報が流出した可能性がある。
同社によれば、2026年4月2日にシステム内でランサムウェアによるものと思われる障害を検知したもの。
対象機器をネットワークから遮断。外部と連携して被害拡大の防止や原因究明、復旧作業を進めている。
「対象機器をネットワークから遮断」とされているので、恐らくVPN機器なんだろうなぁー、と想定。
やっぱりセキュリティをしっかり考える(システム側もそうだし、管理・運用面の人側も含めて)のが大事だよなぁ。
推測でしかないけど、コロナ禍で急遽入れたリモート設備がそのまま継続して使われてるんじゃないかなぁ…あの時は、考え無にリモートワークができる仕組みを導入したけど(特に無料でできる系のVPN)、「ただより高いものはなし」の典型例になってる気がしてならない。
セキュリティはインフラ
水道の例だけど、水道管が細ければ、ちょろちょろしか水が出ないので、コップに水がたまるまで無駄な待ち時間が発生するし、「よし、管を増やそう!」とか言ってなぜか水道管を2本、3本増やして「ちょろちょろx3」で3倍速い!とか言い出すやつとか居て、コストや管理工数がバク上がりしたり…💦
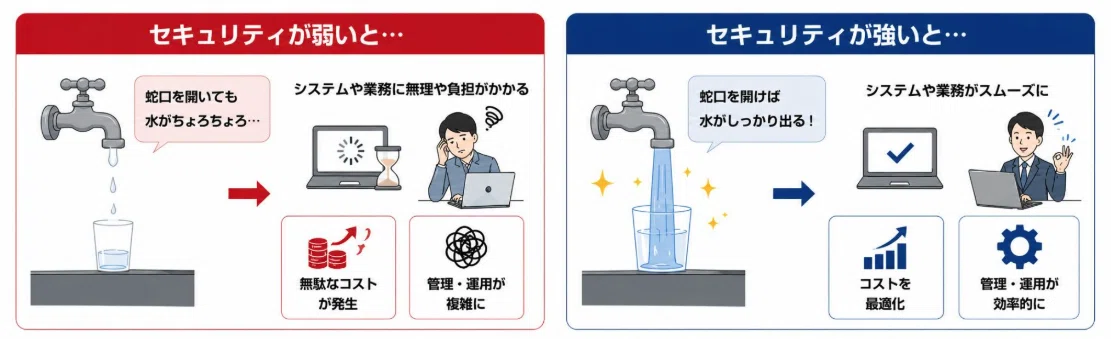
そもそも、しっかりと水が出る水道管なら、そんな待ち時間も無ければ、無駄な投資も必要ないし、管理も水道管1本分で済むし。
インフラだからこそ、しっかりしたモノを使わないと。
そして、セキュリティもインフラだからこそ、しっかりと設計して、ちゃんとしたものを導入して欲しい❣
セキュリティニュースの選定には、こちらで作成したRSSを使っています。
良かったら使ってやってください。
宣伝
かーでぃらぼでは、技術書の執筆をしております。
経産省とIPAが進めている、SCS評価制度はご存じでしょうか?
IPAが出している情報セキュリティ10大脅威で、8年連続で選出されている「サプライチェーンや委託先を狙った攻撃」に対して、取引先のセキュリティ取り組み状況を見える化する仕組みとして、2027年3月末の申請開始を目指して動いている仕組みです。
各社、その対策に大変かと思いますが、少し視点を変えて、SCS評価制度をやらされ感ではなく、利用してやろう!という目線で書いた書籍です。
ベンダー提供の情報は、各ベンダーの売り込み情報満載ですが、こちらはフラットなユーザー目線で書きましたので、是非ご覧ください。
いいなと思ったら応援しよう!
 「いいね」以上、「スポンサー」未満の気持ちで、
もしよければ応援してもらえると嬉しいです。
いただいたチップは、次の記事を書くためのコーヒーと時間に変わります☕
