OpenAI「GPT-5.6-Cyber」発表|Daybreak Blue/Redに見る、高性能AIを企業で安全に開放する方法

2026年8月10日、OpenAIはサイバーセキュリティ特化モデル「GPT-5.6-Cyber」と、承認された防御担当者向けプログラム「Daybreak」の拡張を発表しました。
目を引くのは、攻撃経路の検証や脆弱性研究を支援するモデルの能力です。しかし、企業にとって重要なのは性能だけではありません。OpenAIは一般的な防御業務向けのDaybreak Blueと、高度な侵入テストや脆弱性研究向けのDaybreak Redを分けました。利用者、用途、環境を審査し、能力の高いモデルほど強いアクセス制御をかけています。
この考え方は、セキュリティ部門だけの話ではありません。社内データを読ませるAI、メールを送るAI、顧客管理システムを更新するAIにも応用できます。全員へ同じAIと同じ権限を配らない。業務に必要な能力だけを、必要な人へ開放する。Daybreakは、その運用を具体化した事例です。
GPT-5.6-Cyberの特徴、BlueとRedの違い、Codex SecurityやMicrosoft Project Perceptionとの違いを整理し、企業が自社のAIガバナンスへ取り入れる方法まで掘り下げます。
この記事の要点
✅ GPT-5.6-Cyberは高度なサイバー業務向けの特化モデルで、一般提供ではなくDaybreak Redの追加審査を通った利用者に限定されます
✅ Daybreak BlueとRedの本質はモデルの格付けではなく、業務リスクに応じて能力、利用者、環境、監視を分けるアクセス設計です
✅ 企業もAIエージェントを全社一律で配らず、閲覧、作成、更新、外部送信などの能力ごとに権限と承認を設計する必要があります
OpenAIが発表したGPT-5.6-Cyberとは
OpenAIの公式発表によると、GPT-5.6-CyberはGPT-5.6 Solを基盤に、ゼロデイ脆弱性の発見、攻撃経路の組み立て、侵入テストなど、専門的なサイバーセキュリティ業務を強化したモデルです。
通常の生成AIには、危険なサイバー攻撃への悪用を防ぐための拒否や制限があります。ところが、防御担当者が許可を得た環境を検証するときも、依頼内容だけを見れば攻撃と似ています。脆弱性を再現し、認証を回避できるか確かめ、修正後に攻撃が成立しないことまで検証する必要があるからです。
GPT-5.6-Cyberは、こうした正当な業務で不要な拒否を減らし、専門的な作業を続けやすくするために訓練されています。その代わり、誰でも自由に使えるモデルにはしていません。Daybreak Redという限定された経路で提供し、本人確認、用途審査、監視、アカウント制御を組み合わせています。
95.0%は脆弱性発見の成功率ではない
OpenAIは社内評価「Advanced Cybersecurity Completion Rate」で、GPT-5.6-Cyberが高度な依頼の95.0%に応答したと公表しています。GPT-5.6 Solは1.5%、Daybreak Blue環境のGPT-5.6 Solは2.0%、旧世代のGPT-5.5-Cyberは57.3%でした。
この数字は、モデルが依頼を拒否せず完了した割合です。95.0%の脆弱性を発見できる、95.0%の攻撃に成功する、回答の95.0%が正しい、という意味ではありません。
OpenAI自身も、評価によって優劣が変わることを示しています。脆弱性を探して報告書を書く社内評価では、GPT-5.6-Cyberは短く詳細の少ない報告を出すことがあり、GPT-5.6 Solを下回りました。V8向けの高度な攻撃検証でも、標準の300ターン条件ではDaybreak BlueのGPT-5.6 Solが最も効率よく問題を解いています。
特化モデルだから常に上位なのではありません。高度な攻撃検証ではGPT-5.6-Cyber、通常のコードレビューや報告ではGPT-5.6 Solというように、業務に合わせて選ぶ必要があります。
実際のソフトウェアでも脆弱性を発見
OpenAIはGPT-5.6-Cyberを使い、Chromeで利用されるJavaScriptエンジンV8から、組み合わせて悪用できる2件の未知の脆弱性を見つけたと報告しています。研究者が内容を検証したうえで、Googleへ協調的に開示しました。
モバイルOS、データベース、OSカーネルでも複数の問題を発見し、関係者と開示・修正を進めているとしています。ただし、これらはOpenAIによる発表です。自社環境でも同じ件数や成果が出ると受け取るべきではありません。
Daybreak BlueとDaybreak Redの違い
Daybreakは単独のAI製品名ではなく、高度なサイバー能力を承認済みの利用者へ提供するためのプログラムです。2026年8月の拡張でBlueとRedの2段階になりました。
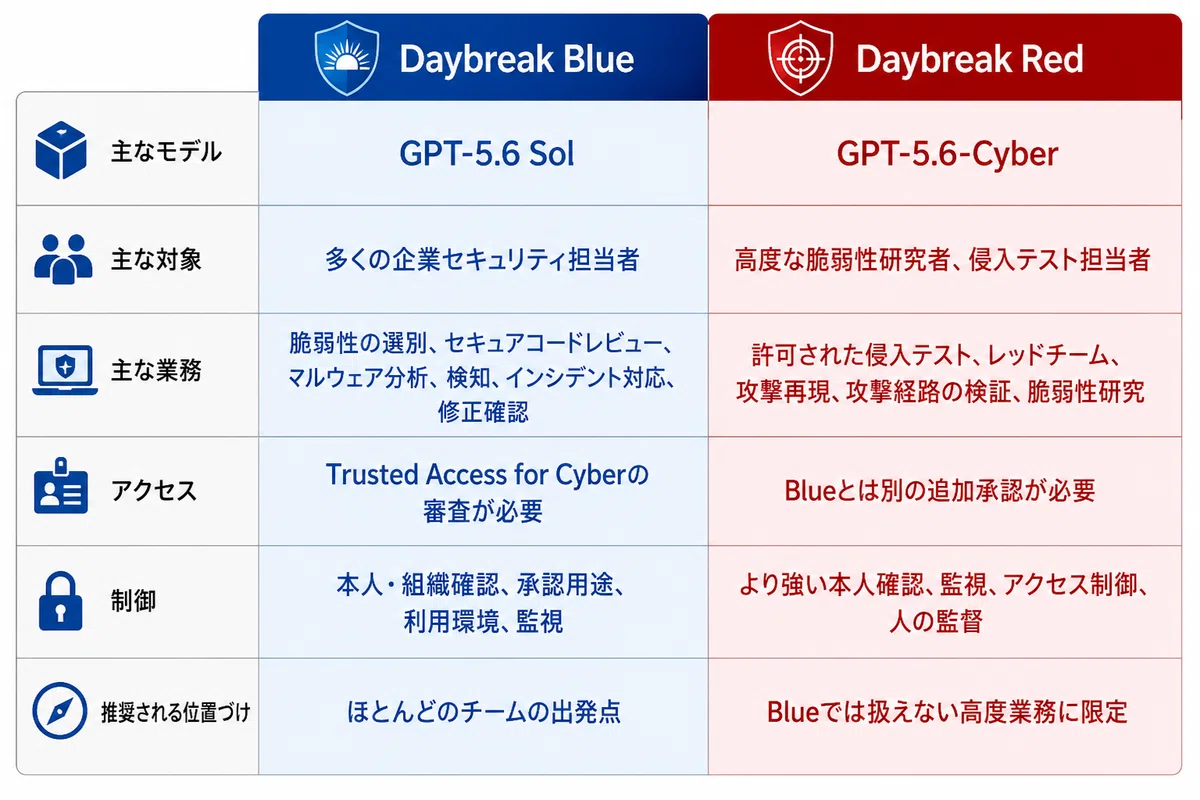
OpenAIのアクセス条件では、既存のTrusted AccessやGPT-5.5-Cyberの承認を持っていても、Daybreak Redは自動的に使えないと明記されています。契約や購入だけで、特化モデルへのアクセスが保証されるわけでもありません。
Blueは安全、Redは危険という単純な区分ではない
Blueは、許可された防御業務で不要な制限を減らしたGPT-5.6 Solを使います。標準利用より広い能力を引き出せるため、Blueにも本人確認や用途制限が必要です。
Redは、侵入テストや攻撃経路の検証など、攻撃者と似た手順を踏む正当な業務に対応します。能力が悪いのではなく、悪用されたときの影響が大きいため、利用者と環境を狭くしています。
能力の善悪ではなく、行為の影響と許可範囲でアクセスを分ける。これがDaybreakの設計です。
承認されても何でもできるわけではない
Trusted Accessは、すべての拒否や安全対策を外す制度ではありません。承認を受けても、所有していないシステムや明示的な許可のない環境を調査することは認められません。
外部顧客へアクセスを再販売したり、自社の一般向けサービスへそのまま組み込んだりすることもできません。承認された社内利用者、ワークスペースまたはAPI組織、プロジェクト、モデル、製品画面という範囲に限定されます。Zero Data Retentionも自動では付与されません。
高性能モデルを契約すれば安全になるのではなく、承認された用途から能力をはみ出させない運用が前提です。
▶️ AIworkerのサービス資料をダウンロードする
OpenAIが設定した5つの安全策
Daybreakの安全策は、プロンプトへ禁止事項を書くことだけではありません。利用者、端末、実行環境、権限、監視を重ねています。
1つ目は、本人と組織を確認する
Daybreakは、個人または組織から申請を受け、セキュリティ能力、想定業務、使用する組織やワークスペース、信頼性に関する情報を審査します。承認は自動ではありません。
OpenAIは2026年9月1日から、Daybreakの全個人アカウントにハードウェアセキュリティキーを必須化すると発表しています。強力なモデルへ入るアカウント自体を、パスワードだけに依存させないためです。
2つ目は、利用目的と対象を限定する
どのシステムを、何の目的で、どこまで調査してよいかを明記します。自社所有または明示的な許可を得た対象だけが範囲です。
企業内のAIエージェントでも同じです。「営業支援に使う」では広すぎます。「担当顧客の公開情報と承認済みCRM項目を読み、商談準備の下書きを作る」まで狭めると、許可するデータと操作を決めやすくなります。
3つ目は、実行環境を隔離する
OpenAIは、Daybreakのセキュリティ作業を、機密性の高い本番システムや開かれたインターネットへ無制限に接続しない隔離環境で実行するよう求めています。隔離境界そのものを定期的にテストすることも推奨しています。
高性能AIを本番環境へ直結し、後から監視を足す順番では危険です。テスト用データと限定されたツールから始め、意図しない外部接続や権限昇格が起きないかを確かめます。
4つ目は、最小権限と実行前レビューを使う
AIへ必要な操作だけを許し、サンドボックスの外へ出る操作は実行前に確認します。OpenAIはCodex利用者に、広い権限を最初から与えるfull-accessではなく、権限の高い操作を評価できるauto-reviewへの切り替えを強く勧めています。
人の承認をすべての操作へ付ければよいわけではありません。読み取り、分析、下書きは自動化し、外部送信、削除、本番変更、認証情報へのアクセスなど、戻せない操作を重点的に止めます。
5つ目は、操作を監視し、止められるようにする
誰が、どのモデルを使い、何を参照し、どのツールを呼び、何を実行したかを追える状態にします。想定外の操作があれば、実行前に遮断するか、アカウントや接続を止めます。
安全なAIとは、一度も間違えないAIではありません。間違いが起きても、検知し、止め、原因を確認して再発を防げるAIです。
Codex SecurityやProject Perceptionとは何が違うのか
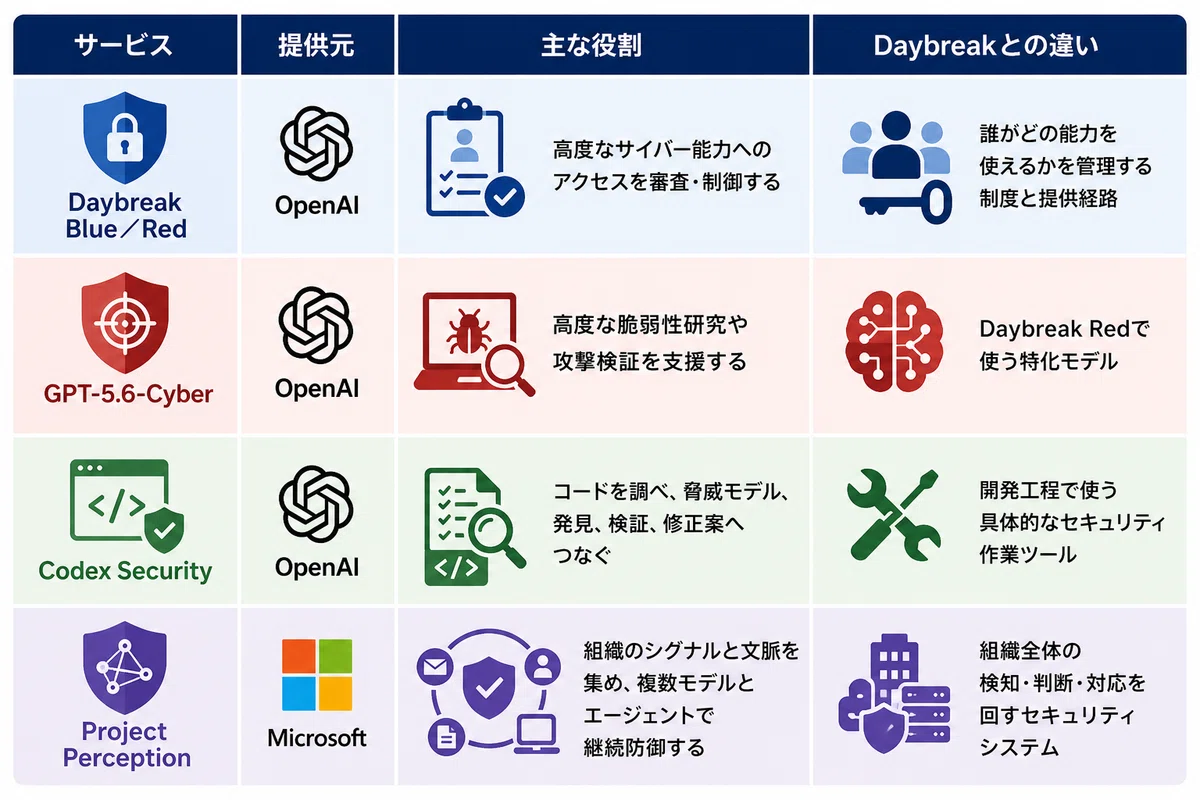
似た名前のサービスが増えていますが、直接の競合とは限りません。担っているレイヤーが違います。
Codex Securityは「何をするか」を形にしたツール
Daybreakはアクセス管理の枠組みです。Codex Securityは、実際のコードベースを対象にセキュリティ調査を進めるためのツールです。
対象リポジトリやフォルダを深く調べ、候補を検証し、優先順位を付けます。プルリクエストや差分を確認し、受け入れた指摘には修正案と回帰テストを用意できます。人がどの指摘を調べ、どの変更を適用するかを決める点も明記されています。
Daybreak BlueやRedで能力へのアクセスを得ても、調査対象、証拠、修正、承認をつなぐ作業手順がなければ現場では使えません。Codex Securityは、その手順を開発現場へ持ち込む役割です。
Project Perceptionは組織全体の防御を回す
Microsoftの公式発表によると、Project Perceptionはシグナル、セキュリティ文脈、複数モデル、専門エージェント、実行機構を組み合わせるシステムです。Microsoftは2026年8月3日にパブリックプレビューを始めると発表していました。
ソフトウェアの脆弱性だけでなく、ID、端末、アプリ、データ、クラウド、AIシステムから情報を集め、検知から対応までを継続的に回す構想です。単一の最上位モデルに寄せず、品質、信頼性、速度、コストに応じてモデルを選びます。
Daybreakは能力の入口を制御し、Project Perceptionは組織内の防御業務を動かす。Codex Securityはコードの発見から修正までを支える。この3つは、置き換えではなく組み合わせて考える方が実態に合います。
企業のAIエージェントへ応用する4段階
Daybreak Redが必要な企業は限られます。それでも、能力を段階的に開放する設計は、営業、経理、人事、カスタマーサポートなどのAIエージェントにも使えます。
第1段階は、公開情報の読み取りと下書き
公開情報や承認済みの社内資料を読み、要約や下書きを作る段階です。AIは外部送信やデータ更新を行いません。担当者が内容を確認し、自分でシステムへ入力します。
この段階では、参照可能なデータ、入力禁止情報、出力の確認者を決めます。最初から全社データへ接続せず、1部署・1業務に絞ります。
第2段階は、限定データへの接続
顧客管理、社内ナレッジ、会計、チケット管理などから、業務に必要な範囲だけを読み取れるようにします。担当外の顧客や機密項目を見せない権限設計が必要です。
誰の権限でAIが動くのかも決めます。共有管理者アカウントで動かすと、担当者ごとの閲覧制限を越えるおそれがあります。人とAIのID、所有部門、責任者を記録します。
第3段階は、承認付きの更新と送信
AIがCRMの更新候補、返信文、見積書、処理案を作り、人が承認した後に実行します。作成と実行を分けることで、効率を上げながら誤送信や誤更新を止められます。
承認画面には完成結果だけでなく、参照したデータ、変更前後、実行先を表示します。人が数秒で判断できない承認フローは、やがて形骸化します。
第4段階は、影響の小さい操作の自動実行
十分な検証と記録がたまった処理だけを自動化します。条件が明確で、失敗しても戻せる操作から始めます。例外、承認差し戻し、誤動作を定期的に見直し、自動実行の範囲を広げるか、狭めるかを判断します。
この順番なら、AIの能力を先に広げるのではなく、運用で扱えることを確認してから権限を広げられます。モデル選定より先に、能力と権限を段階表へ落とすことが企業側の仕事です。AIエージェント導入の詳しい進め方は、AIエージェントの作り方・導入ガイドでも解説しています。
導入前に確認したいチェックリスト
AIを使う業務と、使わない業務を分けた
利用者、所有部門、管理責任者を決めた
AIが参照できるデータを業務に必要な範囲へ絞った
閲覧、作成、更新、削除、外部送信の権限を分けた
本番環境と検証環境を分離した
外部送信や本番変更に人の承認を残した
AIが参照した情報と実行した操作を記録できる
異常時にアカウント、接続、処理を停止できる
権限を広げる条件と、戻す条件を決めた
外部委託先や顧客へアクセスを再提供していない
データ保持条件をアクセス承認とは別に確認した
月次で例外、誤動作、承認差し戻しを見直す
生成AIの情報漏洩対策では、入力ルール、法人プラン、アクセス制御、ログ管理を含む基本対策を整理しています。Daybreakのような高度なモデルを使わない企業でも、データと権限を分ける考え方は変わりません。
AIworkerなら「使えるか」より「誰に何を許すか」から決める
AIworkerが1,000件を超える商談データを分析した傾向では、セキュリティへの不安が25.1%で話題に上っています。これは高度なサイバーAIに限定した調査ではありませんが、現場で止まりやすい論点は共通しています。安全なツールを探すことに時間を使う一方、誰が何を入力し、どこまで実行できるかが決まっていないのです。
AI導入で本当に危険なのは何かでも、製品名だけでなく、個人アカウント、権限、ルール、運用責任を見る必要性を解説しています。Daybreakの発表を企業実務へ置き換えるなら、最初に作るべきものはモデル比較表ではなく、業務と能力の対応表です。
AIネイティブX研修|利用者ごとの判断基準をそろえる
社員、管理職、推進担当者が、入力できる情報、AIに任せられる操作、人が確認すべき場面を自社業務で学びます。研修後には、禁止事項だけでなく、業務別の利用例と確認方法が残ります。部署によってAI利用の理解や判断がばらついている企業に向いています。
AIネイティブX伴走|権限を広げる判断を現場で回す
1業務から検証を始め、誤動作、差し戻し、利用頻度、業務成果を定期的に確認します。現場と一緒に権限、承認、ログ、停止方法を直し、導入後も自社で改善できる会議と判断基準を残します。AIエージェントを試したいが、推進担当者だけでは運用を決めきれない企業に適しています。
業務AIプロ|能力を分けて実装する
社内データや既存システムと接続し、閲覧、作成、更新、外部送信を分けたAIエージェントを開発します。利用者の権限を引き継ぎ、重要操作には承認と記録を残します。汎用AIの画面だけでは業務フローや権限を再現できない企業に向いています。
よくある質問
GPT-5.6-Cyberは誰でも使えますか
使えません。GPT-5.6-CyberはDaybreak Redを通じた限定提供です。本人または組織、利用目的、環境などの審査に加え、Blueとは別の承認が必要です。既存のTrusted Accessや商用契約だけで自動的に利用できるわけではありません。
Daybreak BlueとRedは料金プランの違いですか
単なる上位・下位料金プランではありません。Blueは多くの承認済み防御業務向け、Redは高度な脆弱性研究や侵入テスト向けです。業務のリスクと必要能力に応じてアクセスを分けています。
Daybreak Blueなら安全対策がすべて外れますか
外れません。許可された防御業務で不要な拒否を減らしますが、OpenAIの利用規約、アクセス制御、監視、用途制限は残ります。所有していないシステムや、明示的な許可のない対象を調査することも認められません。
GPT-5.6-Cyberの95.0%とは何の数字ですか
OpenAIの社内評価で、高度なサイバー依頼にモデルが応答した割合です。脆弱性の発見率、攻撃成功率、回答の正答率ではありません。評価内容によってはGPT-5.6 Solが上回るため、数字だけでモデルを選べません。
Codex SecurityとGPT-5.6-Cyberは同じものですか
違います。GPT-5.6-Cyberは特化モデルです。Codex Securityはコードの調査、脅威モデル、指摘の検証、修正案までを進める作業ツールです。Daybreakは、そのような高度能力を誰へどう開放するかを管理する枠組みです。
Microsoft Project Perceptionとの違いは何ですか
Project Perceptionは、組織内のシグナルとセキュリティ文脈を集め、複数のモデルやエージェントを使って検知・判断・対応を継続するシステムです。DaybreakはOpenAIの高度なモデル能力へアクセスするための制度と提供経路で、同じ製品分類ではありません。
一般企業もDaybreakの考え方を使えますか
使えます。モデルをBlueとRedに分ける必要はありませんが、閲覧だけのAI、下書きを作るAI、承認後に更新するAI、自動実行するAIを分けられます。業務の影響に合わせて、利用者、データ、権限、承認、監視を変える考え方が使えます。
高性能AIへ権限を渡すとき、最初に何を決めるべきですか
対象業務、利用者、参照データ、許可する操作、禁止する操作、承認者、ログ、停止方法を決めます。最初は読み取りと下書きに絞り、検証結果を確認してから更新や外部送信へ広げます。
AIエージェントへどこまで権限を渡してよいか迷っている企業向けに、対象業務、扱うデータ、実行範囲、承認、停止方法を60分で整理します。製品選定の前に、自社で安全に始められる範囲を明確にします。
▶️ サービス資料のダウンロード(資料請求)
▶️ 無料カウンセリング・AI活用診断のご予約
この記事が参考になりましたら、今後の記事づくりの励みになるので、スキをお願いします。
参考資料
Expanding Daybreak as the Cyber Defense Window Narrows|OpenAI|2026年8月10日
OpenAI Daybreak - Trusted Access for Cyber Overview|OpenAI Help Center|2026年8月11日更新
Daybreak: Tools for securing every organization in the world|OpenAI|2026年6月22日
Codex Security documentation|OpenAI|2026年8月12日確認
Rethinking security for the age of AI|Microsoft|2026年7月27日
#OpenAI #GPT56 #GPT56Cyber #Daybreak #DaybreakBlue #DaybreakRed #Codex #CodexSecurity #生成AI #AI #AIニュース #サイバーセキュリティ #AIセキュリティ #情報セキュリティ #脆弱性 #脆弱性診断 #ペネトレーションテスト #レッドチーム #セキュア開発 #AIエージェント #AIガバナンス #アクセス制御 #権限管理 #ゼロトラスト #情報漏洩対策 #企業AI #生成AI活用 #AI研修 #AI導入 #AIworker

